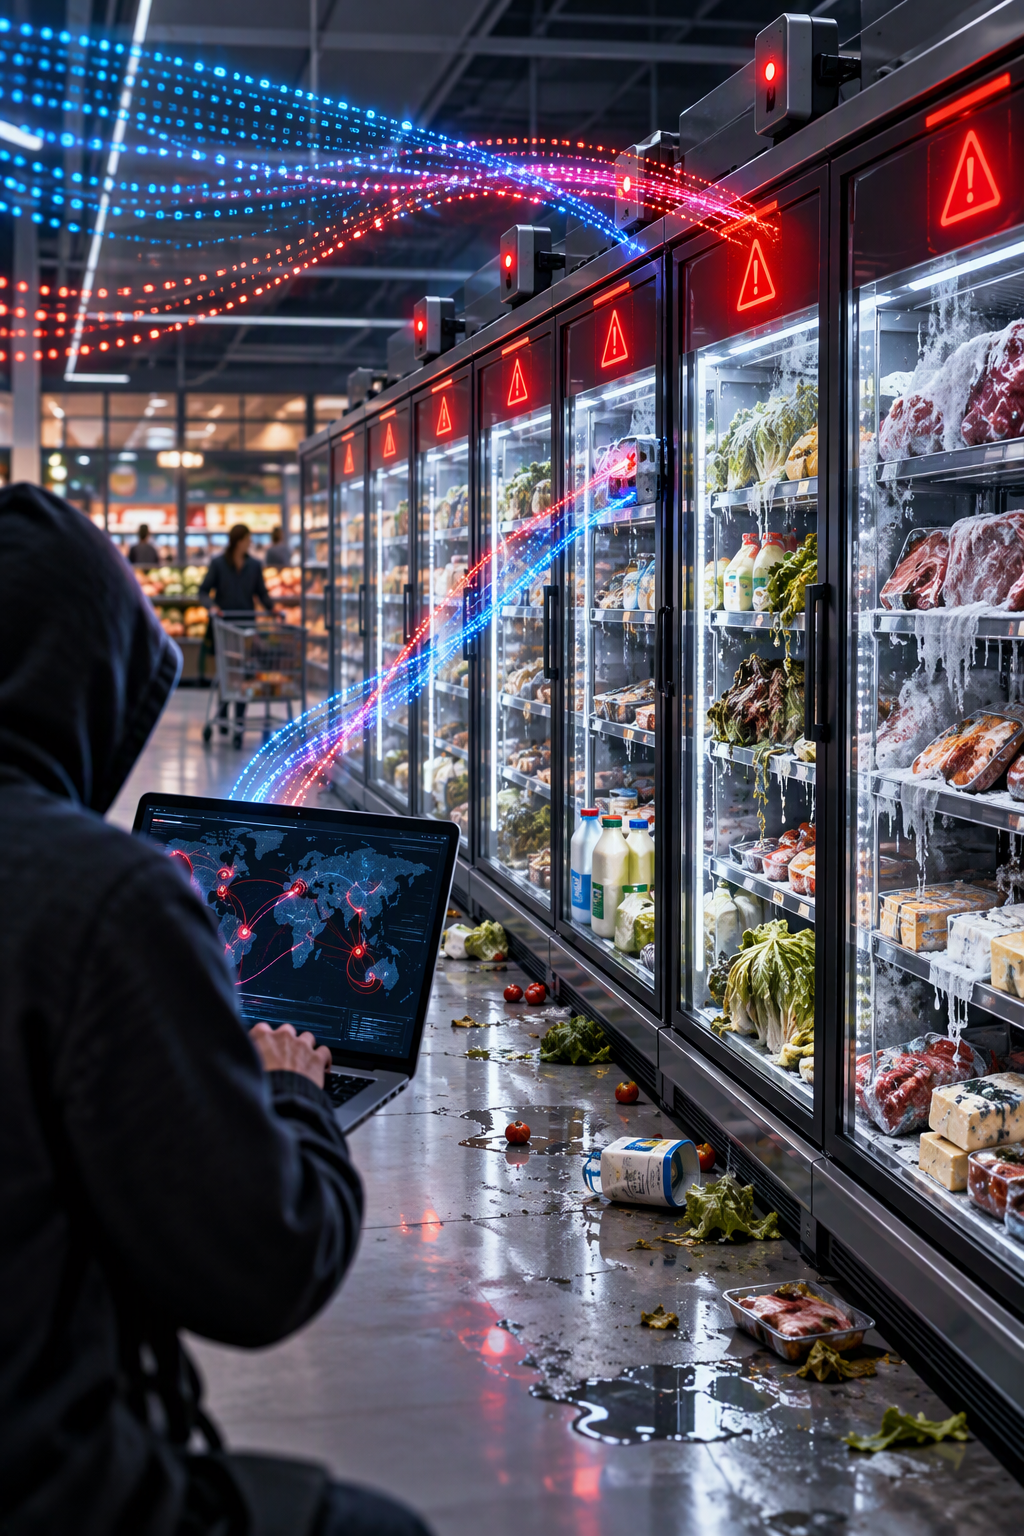
Les systèmes connectés apportent de la performance, mais ils élargissent également la surface d’attaque de l’entreprise. Une simple faille non corrigée sur un équipement connecté, un capteur ou une plateforme de supervision peut offrir à un attaquant un point d’entrée vers des systèmes critiques.
Dans de nombreux environnements, les équipements opérationnels (froid industriel, contrôle d’accès, GTB, vidéosurveillance, IoT, automates, etc.) sont désormais connectés aux réseaux informatiques de l’entreprise. Sans une politique rigoureuse de mise à jour et de cloisonnement, une compromission locale peut rapidement avoir des conséquences opérationnelles majeures.
Trois principes essentiels permettent de réduire fortement ce risque :
- Maintenir les systèmes à jour afin de corriger les vulnérabilités connues avant qu’elles ne soient exploitées.
- Segmenter les réseaux pour isoler les équipements connectés des systèmes métiers sensibles.
- Contrôler les accès distants en limitant les privilèges et en renforçant l’authentification.
La cybersécurité ne consiste pas uniquement à protéger les données. Elle vise également à préserver la continuité des activités, la disponibilité des équipements et la qualité de service rendue aux clients.
Chaque nouvel équipement connecté représente une opportunité pour votre activité, mais peut également devenir un point d’entrée pour un attaquant.
Avant toute mise en service, consultez EXEC pour concevoir une architecture adaptée, cloisonner les réseaux, contrôler et limiter les accès en coordination avec l’installateur ou mainteneur, et mettre en place les mécanismes de supervision indispensables à la protection de vos systèmes.